Un rôle est un ensemble nommé de permissions ; une permission est une action unique autorisée, telle que la lecture d'un ordre de travail ou l'approbation d'un achat. Obtenez une chose juste avant toute chose : concevez les rôles autour des principe du moindre privilège, en n'accordant que ce qui est réellement nécessaire à une fonction professionnelle, et en automatisant l'attribution par le biais de groupes plutôt que par des modifications manuelles ponctuelles. Tout le reste dans la gouvernance des accès repose sur cette base.
En bref
- La conception des rôles doit commencer par des modèles de base tels que administrateur, gestionnaire, technicien et observateur, et ne créer des rôles personnalisés que pour des besoins spécifiques et récurrents.
- Attribuez des rôles via l'appartenance à des groupes synchronisée à partir de votre fournisseur d'identité pour garantir des mises à jour automatiques et réduire les erreurs de gestion manuelle.
- Les autorisations doivent être appliquées de manière cohérente au niveau de l'interface utilisateur, de l'API et de la couche de données afin de prévenir les portes dérobées cachées ou les violations de périmètre.
- Des examens d'accès réguliers, incluant l'intégration, le départ des employés et les attestations trimestrielles, sont essentiels pour maintenir le principe du moindre privilège et la conformité aux audits.
- FullyOps intègre le contrôle d'accès basé sur les rôles dans sa plateforme, simplifiant la gestion des périmètres et réduisant le risque de surhabilitation dans les flux de travail de maintenance.
Table des matières
- Qu's sont les rôles et les permissions dans le contrôle d'accès ?
- Où les contrôles d'accès s'appliquent-ils réellement ?
- Quels types de rôles devez-vous réellement utiliser ?
- Comment concevez-vous des rôles qui restent gérables ?
- Comment devez-vous attribuer des rôles aux utilisateurs, aux groupes et aux machines ?
- À quoi ressemble un processus d'examen et d'audit des autorisations approprié ?
- Quelle liste de contrôle des rôles et des autorisations fonctionne pour les équipes de GMAO et de service sur le terrain ?
- Comment FullyOps met-il en pratique les rôles et les permissions ?
- Ensembles de rôles plus simples ou rôles personnalisés fins : quel est le bon choix ?
- Essayez les rôles et les autorisations conçus pour les équipes de maintenance
- Où trouver les détails techniques que ce guide a simplifiés
- Sources
- FAQ
Qu's sont les rôles et les permissions dans le contrôle d'accès ?
Les rôles et les autorisations constituent la base de tout modèle de contrôle d'accès, et la distinction entre les deux pose problème à plus d'administrateurs qu'elle ne le devrait. Une permission est une action atomique : lire, créer, mettre à jour, supprimer ou approuver une ressource spécifique. rôle est simplement un ensemble nommé de ces autorisations, conçu pour que vous puissiez attribuer une seule étiquette au lieu de douzaines d'attributions individuelles chaque fois que quelqu'un rejoint l'équipe.
Le contrôle d'accès basé sur les rôles (RBAC) fonctionne en associant de véritables actions métier à des permissions, puis en regroupant ces permissions en rôles qui reflètent la manière dont les gens travaillent réellement. Selon la documentation RBAC de Logto, l'ensemble d'actions standard couvre la lecture, la création, la mise à jour, la suppression et l'approbation, bien que les plateformes ajoutent parfois des variantes telles que l'exportation ou la réattribution pour des flux de travail spécialisés.
Lorsqu'une personne détient plus d'un rôle, la plupart des systèmes calculent son accès effectif comme la réunion de toutes les permissions de ces rôles. Détenez un rôle de “ Technicien ” et un rôle de “ Gestionnaire de stock ”, et vous obtenez tout ce que les deux accordent, combiné.
Quelques concepts indispensables à votre vocabulaire actif :
- Code d'autorisation: une chaîne lisible par machine comme
ordres_de_travail:approuver, associant une ressource à une action. - Champ d'applicationla limite dans laquelle s'applique une autorisation, telle qu'une branche, un projet ou un espace de noms.
- Ressourcel'objet sur lequel on agit, qu'il s'agisse d'un point de terminaison API, d'un panneau d'interface utilisateur ou d'une partition de données.
- Reliure: le lien qui associe un rôle à un sujet, qu'il s'agisse d'un utilisateur, d'un groupe ou d'un compte de service.
- Permissions effectives: l'ensemble final qu'un sujet détient réellement, après avoir combiné chaque rôle et portée.
Maîtrisez ce vocabulaire dès le début, car chaque décision de gouvernance en aval dépend de la précision avec laquelle vous déterminez si vous modifiez un rôle, une permission ou un périmètre.
Où les contrôles d'accès s'appliquent-ils réellement ?
Les autorisations résident rarement dans un seul endroit. Une simple règle telle que “ peut approuver les demandes de stock ” peut devoir être appliquée dans l'application mobile, la console d'administration, l'API REST et la base de données sous-jacente, le tout en même temps, et chaque couche se comporte différemment.
Verrouillage de l'interface utilisateur masque ou désactive les boutons et les menus en fonction du rôle de l'utilisateur. C'est la couche que les gens remarquent en premier, mais c'est aussi la plus faible en soi, car un utilisateur qui peut inspecter les requêtes réseau ou appeler directement l'API peut parfois contourner un contrôle qui n'existe que dans l'interface.
Parité des autorisations API signifie que chaque action disponible dans l'interface utilisateur est régie par la même vérification d'autorisation lorsqu'elle est appelée directement via l'API. Cela a une importance capitale pour l'automatisation : si l'application mobile d'un technicien respecte ordres_de_travail:mettre_à_jour mais la couche d'intégration ne vérifie pas le même code, vous avez créé une porte dérobée silencieuse pour les scripts, les webhooks ou les outils tiers.
Mise en œuvre au niveau du plan de données s'inscrit sous les deux. Les politiques de sécurité au niveau des lignes et les vérifications côté serveur confirment qu'même une session compromise ou une clé API mal configurée ne peut pas atteindre les enregistrements en dehors de son périmètre. De bonnes implémentations synchronisent un registre des autorisations jusqu'à la couche base de données plutôt que de faire confiance uniquement à la logique front-end.
Ressource pratique : les correspondances d'actions ressemblent à ceci dans un contexte de maintenance :
ordres_de_travail:lire— consulter les bons de travail existants sans les modifier.ordres_de_travail:approuver— valider une tâche terminée avant sa clôture.inventaire:mise à jour— ajuster les niveaux de stock après un prélèvement de pièces.rapports:exporter— extraire les données opérationnelles de la plateforme.
La raison pour laquelle la parité des API importe tant est qu'une fois qu'on connecte une GMAO à un ERP, un outil de planification ou une application mobile, chaque point d'intégration devient une nouvelle surface d'attaque si les autorisations ne sont pas appliquées de manière cohérente au niveau de l'interface utilisateur, de l'API et du plan de données.
Quels types de rôles devez-vous réellement utiliser ?
Toutes les fonctions professionnelles n'ont pas besoin d'un rôle sur mesure, et créer cinquante rôles personnalisés pour une équipe de quinze personnes crée sa propre sorte de chaos. Trois types de rôles couvrent presque tous les scénarios réels :
- Rôles de base ou mondiaux. Il s'agit de subventions générales de type ancien, souvent du type “ Admin ” ou “ Tout le monde ”, qui appliquent le même ensemble de larges autorisations à l'échelle d'une organisation entière. Elles sont rapides à configurer et pénibles à supprimer par la suite, car elles ont tendance à accumuler des accès dont personne ne se souvient avoir accordés. Utilisez-les avec parcimonie et uniquement pour les plus petites équipes où le risque opérationnel lié à un excès de permissions est véritablement faible.
- Rôles prédéfinis ou fournis par le fournisseur. La plupart des plateformes intègrent des rôles prédéfinis conçus pour couvrir les profils courants dès le départ. Les fournisseurs de cloud l'illustrent bien : celui d'Azure rôles intégrés incluez Lecteur, Contributeur et Propriétaire, chacun doté d'un ensemble d'actions clairement défini qui sert de modèle utilisable même en dehors du monde du cloud. La commodité est réelle, mais le risque de sur-partage l'est tout autant lorsqu'un rôle prédéfini accorde un peu plus que ce dont une équipe spécifique a réellement besoin.
- Rôles personnalisés. Conçus de toutes pièces pour répondre aux exigences exactes d'un poste, les rôles personnalisés constituent l'outil approprié dès lors que votre organisation compte plus d'une poignée de fonctions distinctes. Google Cloud IAM permet aux organisations de définir de nombreux rôles personnalisés par projet, spécifiquement pour prendre en charge une conception granulaire basée sur le principe du moindre privilège.
Pour une opération de maintenance, quatre rôles personnalisés couvrent généralement la plupart des besoins :
- Administrateur: droits de configuration complète, gestion des utilisateurs et accès à la facturation, détenus par très peu de personnes.
- Responsable: pouvoir d'approbation sur les bons de travail et les budgets, visibilité à travers les équipes, aucun droit de configuration du système.
- Technicien: droits de lecture et de modification sur les bons de travail assignés, sans droits d'approbation ni de suppression.
- Spectateuraccès en lecture seule aux tableaux de bord et aux rapports, pour les parties prenantes qui ont besoin de visibilité sans aucune capacité de modification.
Partez de l'un de ces quatre modèles et ajustez la portée, et non l'ensemble des permissions lui-même, chaque fois qu'un nouveau titre de poste apparaît.
Comment concevez-vous des rôles qui restent gérables ?
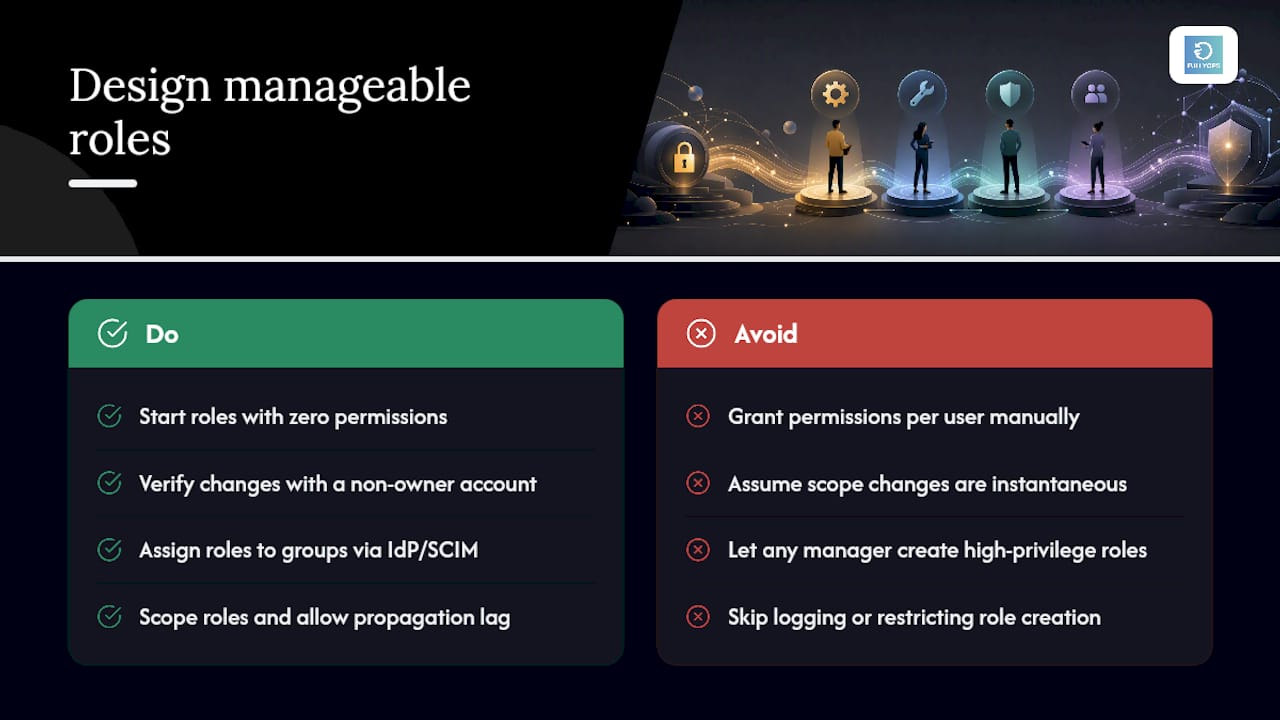
Le principe du moindre privilège n'est pas un slogan, c'est un point de départ : chaque nouveau rôle commence sans aucune permission, et vous n'ajoutez que ce que la fonction exige de manière démontrable. Il importe également de tester cette hypothèse. Les recommandations d'OpenAI concernant le contrôle d'accès à base de rôles (RBAC) conseillent de vérifier l'accès à l'aide d'un compte sans privilèges de propriétaire après toute modification de rôle, précisément parce qu'il est facile de supposer qu'un ensemble de permissions fonctionne lorsqu'on le teste de toute façon en tant qu'administrateur disposant de tous les droits.
Les groupes, et non les individus, devraient constituer l'unité à laquelle vous attribuez des rôles. Synchronisez les groupes à partir d'un fournisseur d'identité (IdP) à l'aide de SCIM ou d'un protocole similaire, et l'attribution des rôles se résume à déplacer une personne d'un groupe à l'autre plutôt qu'à modifier manuellement les autorisations pour chaque nouvelle embauche. Cette seule habitude est probablement le meilleur moyen de réduire la charge administrative à long terme, car les attributions manuelles par utilisateur sont précisément à l'origine de la dérive des privilèges.
Les filtres de périmètre ajoutent une dimension supplémentaire. Restreindre un rôle par succursale, centre de coûts ou espace de noms vous permet de réutiliser la même définition de rôle dans plusieurs unités commerciales sans la dupliquer. Un rôle de “ technicien ” limité à la “ Succursale : Porto ” et un autre limité à la “ Succursale : Lisboa ” partagent des permissions identiques mais voient des données totalement différentes.
Un avertissement à intégrer dans vos plans de déploiement : les modifications de périmètre ne sont pas toujours instantanées. Les mises à jour de filtres spécifiques à une plateforme peuvent prendre quelques minutes pour se propager complètement aux sessions actives, alors ne présumez pas qu'un changement a échoué simplement parce que le tableau de bord d'un utilisateur ne s'est pas mis à jour en quelques secondes. Lorsque vous planifiez quoi que ce soit impliquant des modifications de périmètre critiques, prévoyez ce temps de latence plutôt que de le découvrir lors d'un incident en direct.
L'élévation des privilèges est le risque qui se cache derrière tout cela. Si n'importe quel manager peut créer de nouveaux rôles ou en attribuer qui disposent de privilèges élevés, vous supprimez de fait la barrière que le principe du moindre privilège était censé ériger. Restreignez la création de rôles et l'attribution de privilèges élevés à un petit groupe désigné d'administrateurs, et consignez chaque modification dans les journaux.
Conseil de pro : Avant d'attribuer un rôle, demandez-vous quel serait le pire résultat si le compte de cette personne était compromis demain. Si la réponse implique une approbation financière, une exportation de données ou une configuration système, ce rôle doit appartenir à moins de personnes que celles qui le détiennent actuellement.
Comment devez-vous attribuer des rôles aux utilisateurs, aux groupes et aux machines ?
Les schémas d'attribution importent autant que les rôles eux-mêmes, car un rôle bien conçu attribué selon des habitudes de répartition négligentes crée tout de même un risque.
- Attribuez à des groupes, pas à des individus. Synchronisez la structure organisationnelle depuis votre IdP afin que l'appartenance aux groupes, et non les modifications manuelles des rôles, gère les accès. Lorsqu'un utilisateur change d'équipe, le fait de le déplacer entre les groupes met à jour ses accès instantanément et de manière cohérente.
- Utilisez des comptes de service pour l'accès de machine à machine. Les intégrations, les scripts et les rapports automatisés ne doivent pas s'exécuter sous les identifiants d'une personne. Attribuez à chaque intégration son propre compte de service, doté de privilèges restreints et d'une durée de vie de jeton limitée, plutôt qu'une clé permanente qui survit à la personne qui l'a configurée.
- Comprendre les structures de liaison. Le RBAC de Kubernetes offre un modèle mental utile même en dehors du monde des conteneurs : un
Rôleest limité à un espace de noms, unClusterRoles'applique plus largement, et unAttributionDeRôleest ce qui rattache réellement ce rôle à un sujet. La plupart des plateformes d'entreprise reprennent ce schéma avec des équivalents au niveau de l'organisation, du projet ou de la branche. - Testez l'union des rôles avant le déploiement. Les autorisations RBAC de Kubernetes sont cumulatives et ne comportent aucune règle de refus, ce qui signifie que l'accès final d'un utilisateur correspond toujours à la somme de tous les rôles qui lui sont attribués. Avant de déployer un nouveau rôle, vérifiez ce à quoi il s'associe pour les utilisateurs qui possèdent déjà autrefois quelque chose d'autre, car c'est dans ces combinaisons inattendues que les sur-autorisations s'insinuent discrètement.
Définir correctement les schémas d'affectation dès le départ vous évite la tâche beaucoup plus difficile de démêler les accès des mois plus tard, une fois que des dizaines d'exceptions individuelles se sont accumulées par-dessus la conception initiale des rôles.
À quoi ressemble un processus d'examen et d'audit des autorisations approprié ?
La gouvernance est le domaine où la conception des rôles soit résiste à l'épreuve du temps, soit se dégrade lentement pour redevenir le fouillis inextricable que vous essayez d'éviter. Un cycle de vie fonctionnel nécessite quatre points de contrôle :
- Intégration. Accordez le rôle minimal viable pour le poste dès le premier jour, et non une attribution large “ que nous réduirons plus tard ”. Si quelqu'un a besoin d'un accès élevé temporaire pour une tâche spécifique, utilisez un flux d'approbation limité dans le temps avec expiration automatique plutôt que de distribuer un compte administrateur permanent.
- Départ. Révoquez immédiatement tous les rôles lors du départ, faites pivoter les clés API ou les identifiants de compte de service auxquels cette personne avait accès, et désactivez plutôt que de supprimer son compte jusqu'à ce que toute piste d'audit en attente soit clôturée.
- Attestation périodique. Faites en sorte que les managers reconfirment formellement, à une cadence fixe, que chaque personne sous leur responsabilité a toujours besoin des accès qu'elle détient actuellement. Des revues trimestrielles conviennent bien aux rôles à hauts privilèges ; deux fois par an suffisent généralement pour les rôles standard de technicien ou de lecteur.
- Journalisation d'audit. Chaque changement de rôle, attribution de permission et tentative d'accès doit générer une entrée de journal liée à une action d'administrateur spécifique, vous fournissant ainsi la piste d'audit dont dépendent à la fois les examens de conformité et les enquêtes sur les incidents.
Limiter les personnes qui peuvent créer ou clôturer des bons de travail grâce à la configuration des rôles a un effet secondaire mesurable : il réduit les coûts de formation et les erreurs accidentelles tout simplement parce que moins de personnes sont exposées à des actions qu'elles n'ont pas été formées à réaliser. C'est un avantage en matière de gouvernance tout autant que de sécurité.
Une autre note de praticien à intégrer dans votre plan de déploiement : les modifications de périmètre et de filtre ne se propagent pas toujours instantanément dans toutes les sessions. Par conséquent, intégrez une courte étape de vérification dans tout changement d'accès critique plutôt que de supposer qu'il est actif dès que vous l'enregistrez.
Quelle liste de contrôle des rôles et des autorisations fonctionne pour les équipes de GMAO et de service sur le terrain ?
Traduire tout cela dans un contexte de maintenance revient à associer quatre fonctions à un rôle minimal et bien défini.
- Technicien:
ordres_de_travail:lire,ordres_de_travail:mettre_à_joursur les tâches assignées uniquement, aucun droit d'approbation ou de suppression, aucun accès à la facturation ou à la gestion des utilisateurs. - Répartiteur:
ordres_de_travail:créer,ordres_de_travail:liresur l'ensemble du calendrier,planification : mise à jour, mais pas l'autorisation d'approuver les budgets ou de modifier les niveaux de stock. - Superviseurtout ce qu'un technicien et un régulateur possèdent, en plus de
ordres_de_travail:approuveretrapports:lectureà travers leur succursale ou région assignée. - Magasinier:
inventaire:lecture,inventaire:mise à jour,inventaire : approuverpour les ajustements de stock, sans aucune visibilité sur les approbations d'ordres de fabrication ou la planification.
Les restrictions des applications mobiles doivent refléter exactement les privilèges de la console de bureau, et non pas s'en approcher vaguement. Si un technicien ne peut pas approuver un bon de travail depuis la console du bureau, il ne doit pas non plus pouvoir déclencher la même action via un raccourci mobile ; c'est précisément ce type de décalage entre l'interface utilisateur et l'API qui crée des failles invisibles.
| Rôle | Permissions de base | Périmètre type |
|---|---|---|
| Technicien | work_orders:read, work_orders:update | Emplois assignés uniquement |
| Répartiteur | work_orders:create, work_orders:read, scheduling:update | Branche ou région |
| Superviseur | ordres_de_travail:approuver, rapports:lire | Branche ou région |
| Magasinier | inventory:read, inventory:update, inventory:approve | Entrepôt ou site |
Aligner les codes d'autorisation avec autant de précision fait bien plus que ranger votre console d'administration. Cela réduit le temps d'intégration, car l'accès d'un nouveau technicien correspond exactement à sa description de poste plutôt qu'à une approximation grossière, et cela élimine les incertitudes auxquelles les responsables de terrain font face lorsqu'on leur demande “ puis-je vraiment faire cela ? ”
Comment FullyOps met-il en pratique les rôles et les permissions ?
FullyOps intègre un accès basé sur les rôles directement dans sa plateforme de gestion des bons de travail et des actifs, de sorte que les modèles abordés ci-dessus ne sont pas théoriques pour les équipes qui utilisent déjà une GMAO. La plateforme sépare l'accès par fonction opérationnelle plutôt que de traiter chaque utilisateur connecté de manière identique.
Les capacités pertinentes comprennent :
- Délimitation des rôles liée à des branches, des équipes ou des groupes d'actifs spécifiques, de sorte qu'un superviseur d'un site ne voie pas les bons de travail d'un autre par défaut.
- Niveaux de permission distincts pour les techniciens, les administrateurs et les gestionnaires, correspondant aux modèles de fonctions décrits plus tôt dans ce guide.
- Commandes de la console d'administration pour accorder, examiner et révoquer l'accès sans avoir à modifier les dossiers des utilisateurs individuels un par un.
- Support à l'intégration qui garantit la cohérence des contrôles de permissions entre les gestion des ordres de travail le flux de travail, la vue du technicien mobile et les systèmes connectés.
Un scénario typique : une entreprise de gestion des installations exécutant FullyOps sur trois sites attribue un rôle de “ Technicien ” limité à la liste des actifs de chaque site, un rôle de “ Superviseur ” avec des droits d'approbation sur les bons de travail de ce site, et un rôle d“” Administrateur » détenu uniquement par le responsable des opérations supervisant les trois. Le personnel de terrain travaillant via gestion des interventions sur site les outils ne voient que ce que leur périmètre autorise, ce qui maintient l'interface simple sans compromettre la supervision au niveau de la gestion.
Ensembles de rôles plus simples ou rôles personnalisés fins : quel est le bon choix ?
La plupart des équipes conçoivent des modèles de rôles trop complexes pour leur premier essai. Elles lisent des articles sur les rôles personnalisés, s'enthousiasment pour la granularité, et se retrouvent avec quinze rôles pour une équipe de douze personnes, dont personne ne peut expliquer la moitié six mois plus tard.
Commencez par les quatre rôles de base : administrateur, gestionnaire, technicien, observateur. Ne créez un nouveau rôle personnalisé que lorsque vous pouvez pointer du doigt une situation spécifique et récurrente que les quatre existants ne couvrent pas, et non parce qu'un cas particulier théorique pourrait exister un jour. La granularité a un coût réel : chaque rôle supplémentaire est une chose de plus que le responsable d'une nouvelle embauche doit comprendre correctement lorsqu'il remplit une demande d'accès.
La formation a plus d'importance que la plupart des plans de gouvernance ne l'admettent. Un modèle de rôle bien conçu échoue si la personne qui demande l'accès ne sait pas quel rôle demander ; ainsi, un guide d'une page associant les intitulés de poste aux rôles évite bien plus de confusion qu'une couche supplémentaire de logique de permission ne le fera jamais.
Les équipes qui assurent la pérennité de ce processus à long terme sont celles qui considèrent l'examen des accès comme une habitude planifiée et sans grand effort plutôt que comme une corvée annuelle de dernière minute, en automatisant les rappels d'attestation pour que personne n'ait à penser à les lancer manuellement.
— Pedro
Essayez les rôles et les autorisations conçus pour les équipes de maintenance
Créer un modèle de rôle à partir de zéro dans une plateforme généraliste implique de lutter contre l'outil pour obtenir une gestion de la portée par branche, des restrictions au niveau des technicien et des flux de travail d'approbation qui fonctionnent de la manière dont les opérations de maintenance en ont réellement besoin. FullyOps est conçu dans l'autre sens : les permissions sur les bons de travail, le ciblage des techniciens et les contrôles d'administration sont natifs de la plateforme dès le premier jour. Vous configurez ainsi des rôles adaptés à vos opérations au lieu d'adapter des règles d'accès à un logiciel qui n'a pas été conçu pour les interventions sur le terrain.
FullyOps propose des abonnements Basique, Professionnel et Avancé, chacun structuré autour de différentes combinaisons de fonctionnalités pour divers rôles d'utilisateurs, afin que vous puissiez adapter votre abonnement aux besoins de votre équipe. Pour connaître les tarifs actuels, veuillez consulter la page des tarifs de FullyOps. Si la liste de contrôle ci-dessus a soulevé des questions sur la façon dont votre configuration actuelle gère la définition du périmètre ou le départ des collaborateurs, le moyen le plus rapide de voir la différence est de Essayez FullyOps gratuitement et configurez un rôle pour votre propre équipe en quelques minutes.
Où trouver les détails techniques que ce guide a simplifiés
Les concepts de rôles et d'autorisations abordés ici s'appuient sur la documentation existante en matière de contrôle d'accès, et il est conseillé de consulter directement les sources primaires chaque fois que vous avez besoin de codes d'autorisation exacts ou d'une syntaxe d'API pour votre propre pile.
- Documentation RBAC de Logto pour les définitions fondamentales des rôles et des autorisations.
- Guide du développeur RBAC d'OpenAI pour la synchronisation des groupes et les pratiques de vérification pour les non-propriétaires.
- Documentation de l'autorisation RBAC de Kubernetes pour les constructions de liaison de rôles et de périmètre.
- Référence des rôles intégrés d'Azure pour des exemples concrets de regroupements d'autorisations prédéfinis.
- Aperçu des rôles Google Cloud IAM pour la conception de rôles personnalisés à grande échelle.
La documentation des fournisseurs change plus vite qu'aucun article ne peut le suivre, alors confirmez toujours les codes de permission exacts et le comportement de l'API par rapport à la documentation actuelle de votre plateforme spécifique avant de déployer un changement.
Sources
- Utiliser le contrôle d'accès basé sur les rôles (RBAC) | Documents pour les développeurs OpenAI
- Rôles intégrés Azure | Microsoft Learn
FAQ
Quelle est la différence entre un rôle et une autorisation ?
Une autorisation est une action unique autorisée, telle que la mise à jour d'un ordre de travail ou l'approbation d'un achat. Un rôle est un ensemble nommé d'autorisations attribué à une personne ou à un groupe, conçu pour permettre aux administrateurs d'accorder des accès en une seule étape plutôt que de lister des dizaines d'autorisations individuelles à chaque fois.
Qu'est-ce que le principe du privilège minimal ?
Cela signifie n'accorder que les autorisations dont un rôle a strictement besoin pour faire son travail, rien de plus “ au cas où ”. Les recommandations d'OpenAI concernant le contrôle d'accès basé sur les rôles (RBAC) conseillent de partir de zéro autorisation et de n'ajouter que ce qui est manifestement requis, puis de vérifier l'accès avec un compte qui n'est pas celui du propriétaire.
Dois-je attribuer des autorisations à des utilisateurs ou à des groupes ?
Attribuez aux groupes dès que possible, en synchronisant l'appartenance aux groupes à partir de votre fournisseur d'identité afin que les accès soient mis à jour automatiquement lorsqu'une personne change d'équipe. L'attribution des permissions à des utilisateurs individuels un par un est le schéma le plus susceptible de créer des exceptions non suivies au fil du temps.
À quelle fréquence les autorisations d'accès doivent-elles être réexaminées ?
Les évaluations trimestrielles conviennent bien aux rôles dotés de privilèges élevés, tels que ceux d'administrateur ou de responsable, tandis que les rôles standard de technicien ou d'utilisateur peuvent généralement faire l'objet d'une évaluation deux fois par an. La fréquence appropriée dépend du niveau de sensibilité des données ou des actions associées à chaque rôle.
FullyOps prend-il en charge l'accès basé sur les rôles pour les équipes de maintenance ?
Oui. FullyOps propose des rôles par agence et des niveaux d'autorisation distincts pour les techniciens, les gestionnaires et les administrateurs, permettant aux équipes opérationnelles d'adapter les accès aux fonctions professionnelles dans l'ensemble du flux de gestion des bons de travail et des outils de service sur le terrain connectés.
Recommandé
- Guide de flux de travail pour la maintenance des actifs pour une efficacité optimale
- Planification de la maintenance étape par étape : Réduire les temps d'arrêt par 30%
- Boostez l'efficacité grâce à l'audit de maintenance : un guide complet
- Maîtriser la création de calendriers de maintenance pour des actifs fiables