Um papel é uma coleção nomeada de permissões; uma permissão é uma única ação permitida, tal como ler uma ordem de trabalho ou aprovar uma compra. Acerte numa coisa antes de qualquer outra: desenhe os papéis em torno do princípio do menor privilégio, concedendo apenas o que uma função exige genuinamente e automatizando a atribuição através de grupos, em vez de edições manuais pontuais. Tudo o resto na governação de acessos assenta nessa base.
Resumo:
- O design de papéis deve começar com modelos básicos, como administrador, gestor, técnico e visualizador, e apenas criar papéis personalizados para necessidades recorrentes e específicas.
- Atribua funções através de pertença a grupos sincronizada a partir do seu fornecedor de identidade para garantir atualizações automáticas e reduzir erros de gestão manual.
- As permissões devem ser aplicadas de forma consistente na interface de utilizador, na API e na camada de dados para evitar portas traseiras ocultas ou violações de âmbito.
- As revisões de acessos regulares, incluindo a integração, a desativação e as validações trimestrais, são essenciais para manter o privilégio mínimo e a conformidade com as auditorias.
- A FullyOps integra controlo de acesso baseado em funções na sua plataforma, simplificando a gestão de âmbitos e reduzindo o risco de atribuição excessiva de permissões nos fluxos de trabalho de manutenção.
Índice
- O que são funções e permissões no controlo de acessos?
- Onde é que os controlos de acesso se aplicam realmente?
- Que tipos de funções deve realmente utilizar?
- Como é que se desenham funções que se mantêm geríveis?
- Como deve atribuir funções a utilizadores, grupos e máquinas?
- Como é que se processa uma auditoria e uma revisão de permissões adequada?
- Que lista de verificação de funções e permissões funciona para as equipas de CMMS e de assistência técnica?
- Como é que o FullyOps aplica funções e permissões na prática?
- Conjuntos de funções mais simples ou funções personalizadas granulares: qual é a melhor opção?
- Experimente funções e permissões criadas para equipas de manutenção
- Para onde ir para obter o detalhe técnico que este guia simplificou
- Fontes
- FAQ
O que são funções e permissões no controlo de acessos?
Papéis e permissões formam a espinha dorsal de qualquer modelo de controlo de acessos, e a distinção entre ambos confunde mais administradores do que deveria. A permissão é uma ação atómica: ler, criar, atualizar, eliminar ou aprovar um recurso específico. Um função é simplesmente um pacote com nome dessas permissões, construído para que possa atribuir um único rótulo em vez de dezenas de concessões individuais sempre que alguém se junta à equipa.
O controlo de acessos baseado em funções (RBAC) funciona mapeando ações empresariais reais para permissões, agrupando depois essas permissões em funções que refletem a forma como as pessoas realmente trabalham. De acordo com a documentação de RBAC da Logto, o conjunto de ações padrão abrange leitura, criação, atualização, eliminação e aprovação, embora as plataformas adicionem por vezes variantes como exportar ou reatribuir para fluxos de trabalho especializados.
Quando uma pessoa acumula mais do que um cargo, a maioria dos sistemas calcula o seu acesso efetivo como a união de todas as permissões de cada um desses cargos. Se tiver o cargo de “Técnico” e o cargo de “Operador de Armazém”, obtém tudo o que ambos concedem, combinado.
Alguns conceitos de que precisa no seu vocabulário ativo:
- Código de permissão: uma string legível por máquina como
aprovar_ordens_de_trabalho, associando um recurso a uma ação. - Âmbito de aplicaçãoo limite no qual uma permissão se aplica, tal como um ramo, projeto ou espaço de nomes.
- Recursoo objeto sobre o qual se está a agir, quer seja um endpoint de uma API, um painel de IU ou uma partição de dados.
- Vinculaçãoa ligação que atribui um papel a um sujeito, seja ele um utilizador, um grupo ou uma conta de serviço.
- Permissões efetivaso conjunto final que um sujeito detém efetivamente, após combinar todas as funções e âmbitos.
Esclareça este vocabulário logo no início, porque qualquer decisão de governação subsequente depende de sermos precisos sobre se estamos a alterar um papel, uma permissão ou um âmbito.
Onde é que os controlos de acesso se aplicam realmente?
As permissões raramente vivem num único sítio. Uma única regra como “pode aprovar pedidos de inventário” pode ter de ser aplicada na aplicação móvel, na consola de administração, na API REST e na base de dados subjacente, tudo ao mesmo tempo, e cada camada comporta-se de maneira diferente.
controlo de acesso à interface oculta ou desativa botões e menus com base no papel do utilizador. É a camada que as pessoas notam primeiro, mas é também a mais fraca por si só, porque um utilizador que consiga inspecionar pedidos de rede ou chamar a API diretamente consegue, por vezes, contornar um controlo que existe apenas na interface.
Paridade de permissões da API significa que todas as ações disponíveis na interface de utilizador são regidas pela mesma verificação de permissões quando chamadas diretamente através da API. Isto é extremamente importante para a automatização: se a aplicação móvel de um técnico respeitar work_orders:update mas a camada de integração não verifica o mesmo código, criou uma porta traseira silenciosa para scripts, webhooks ou ferramentas de terceiros.
Aplicação no plano de dados encontra-se sob ambos. As políticas de Segurança ao Nível das Linhas e as verificações do lado do servidor confirmam que nem uma sessão comprometida nem uma chave de API mal configurada conseguem aceder a registos fora do seu âmbito. Boas implementações sincronizam um registo de permissões até à camada de base de dados em vez de confiar apenas na lógica do *frontend*.
Recurso prático: os mapeamentos de ações aparecem assim num contexto de manutenção:
ordens_de_trabalho:ler— ver ordens de trabalho existentes sem as editar.aprovar_ordens_de_trabalho— aprovar um trabalho concluído antes de ser encerrado.inventário:atualizar— ajustar as contagens de stock após uma retirada de peças.relatórios:exportar— extrair dados operacionais da plataforma.
A razão pela qual a paridade de API importa tanto é que, uma vez que se liga um CMMS a um ERP, a uma ferramenta de agendamento ou a uma aplicação móvel, cada ponto de integração se torna numa nova superfície de ataque se as permissões não forem aplicadas de forma consistente na interface de utilizador, na API e no plano de dados.
Que tipos de funções deve realmente utilizar?
Nem todas as funções laborais precisam de um cargo à medida, e criar cinquenta cargos personalizados para uma equipa de quinze pessoas gera o seu próprio tipo de caos. Três tipos de cargos cobrem quase todos os cenários reais:
- Funções básicas ou globais. Estes são privilégios amplos e de estilo legado, frequentemente algo como “Administrador” ou “Todos”, que aplicam o mesmo conjunto abrangente de permissões a toda a organização. São rápidos de configurar e penosos de desmantelar mais tarde, uma vez que tendem a acumular acessos que ninguém se lembra de ter concedido. Utilize-os com moderação e apenas para as equipas mais pequenas onde o risco operacional de excesso de permissões é genuinamente baixo.
- Funções pré-definidas ou de fornecedor. A maioria das plataformas disponibiliza perfis pré-configurados concebidos para abranger personas comuns por predefinição. Os fornecedores de serviços em nuvem ilustram bem isto: o do Azure funções incorporadas incluir Leitor, Contribuidor e Proprietário, cada um com um conjunto de ações claramente definido que serve de modelo utilizável mesmo fora do mundo da cloud. A conveniência é real, mas o risco de partilha excessiva também o é, quando uma função predefinida concede ligeiramente mais do que aquilo que uma equipa específica realmente precisa.
- Funções personalizadas. Construídas de raiz para corresponder aos requisitos exatos de trabalho, as funções personalizadas são a ferramenta certa assim que a sua organização tem mais do que um punhado de funções profissionais distintas. O Google Cloud IAM permite que as organizações definam muitas funções personalizadas por projeto, especificamente para apoiar um design de privilégio mínimo de granulação fina.
Para uma operação de manutenção, quatro funções personalizadas cobrem habitualmente a maioria das necessidades:
- Administradordireitos de configuração total, gestão de utilizadores e acesso à faturação, detidos por muito poucas pessoas.
- Gestorcompetência de aprovação sobre ordens de trabalho e orçamentos, visibilidade entre equipas, sem direitos de configuração do sistema.
- Técnico: direitos de leitura e atualização em ordens de trabalho atribuídas, sem direitos de aprovação ou eliminação.
- Espetador: acesso de leitura a painéis e relatórios, para intervenientes que necessitam de visibilidade sem qualquer capacidade de edição.
Parta de um destes quatro modelos e ajuste o âmbito, e não o próprio conjunto de permissões, sempre que surgir um novo cargo.
Como é que se desenham funções que se mantêm geríveis?
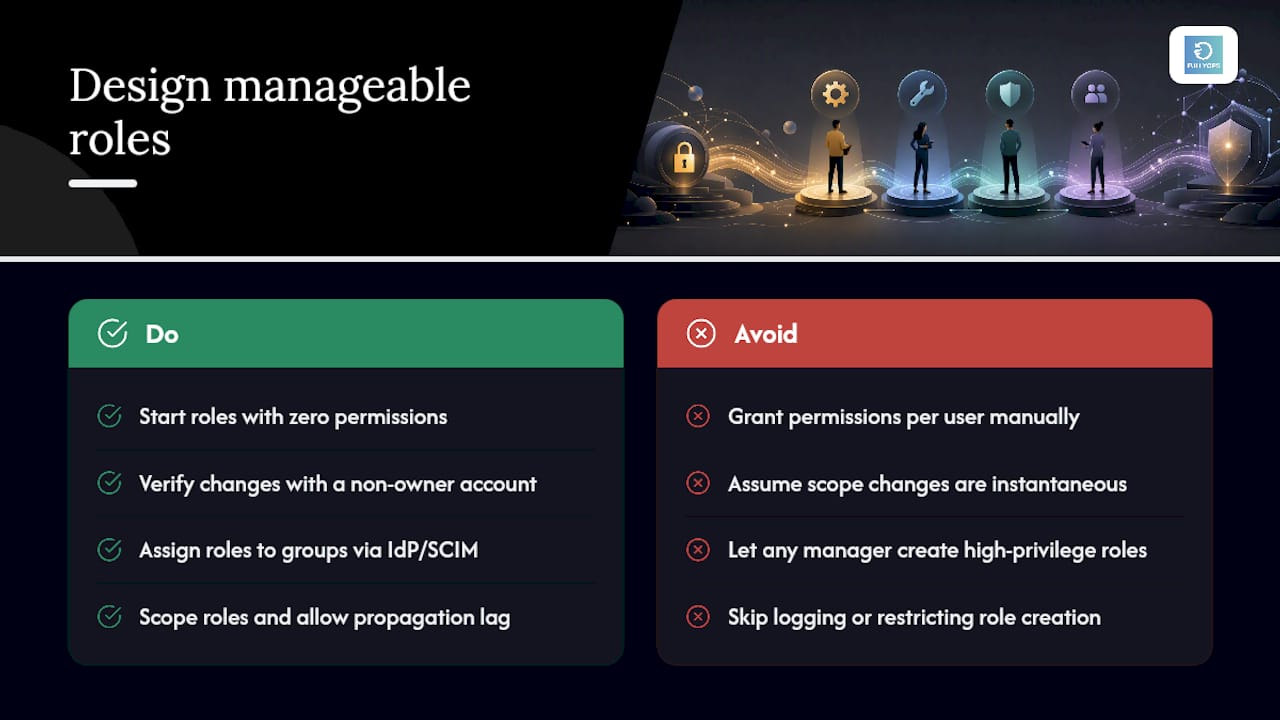
O princípio do menor privilégio não é um slogan, é um ponto de partida: cada nova função começa com zero permissões, e adiciona-se apenas o que a função demonstravelmente requer. Testar essa premissa também importa. As orientações de controlo de acessos baseado em funções (RBAC) da OpenAI recomendam verificar o acesso utilizando uma conta que não seja de proprietário após qualquer alteração de função, precisamente porque é fácil assumir que um conjunto de permissões funciona quando o está a testar como administrador com direitos totais de qualquer forma.
Os grupos, e não os indivíduos, devem ser a unidade a que atribui funções. Sincronize grupos a partir de um fornecedor de identidade (IdP) utilizando o SCIM ou um protocolo semelhante, e a atribuição de funções passa a ser uma questão de mover alguém entre grupos em vez de editar permissões manualmente para cada nova contratação. Este único hábito é provavelmente a maior alavanca para reduzir a carga administrativa a longo prazo, porque as concessões manuais por utilizador são exatamente onde o aumento descontrolado de privilégios começa.
Os filtros de âmbito adicionam outra dimensão. Restringir uma função por delegação, centro de custos ou espaço de nomes permite reutilizar a mesma definição de função em várias unidades de negócio sem a duplicar. Uma função de “Técnico” com âmbito em “Delegação: Porto” e outra com âmbito em “Delegação: Lisboa” partilham permissões idênticas, mas acedem a dados totalmente diferentes.
Um cuidado que vale a pena incluir nos vossos planos de implementação: as alterações de âmbito nem sempre são instantâneas. As atualizações de filtros específicas da plataforma podem demorar alguns minutos a propagar-se totalmente às sessões ativas, por isso não assuma que uma alteração falhou só porque o painel de um utilizador não se atualizou em segundos. Quando estiver a agendar qualquer ação que envolva alterações críticas de âmbito, antecipe esse atraso em vez de o descobrir durante um incidente em direto.
A escalação de privilégios é o risco escondido por baixo de tudo isto. Se qualquer gestor puder criar novas funções ou atribuir funções de privilégio elevado, removeu efetivamente a barreira que o princípio do privilégio mínimo deveria construir. Restrinja a criação de funções e a atribuição de privilégios elevados a um grupo pequeno e designado de administradores e registe todas as alterações.
Dica profissional: Antes de atribuir um cargo, pergunte qual é o pior resultado se a conta dessa pessoa for comprometida amanhã. Se a resposta envolver aprovação financeira, exportação de dados ou configuração de sistemas, esse cargo pertence a menos pessoas do que aquelas que o detêm atualmente.
Como deve atribuir funções a utilizadores, grupos e máquinas?
Os padrões de atribuição importam tanto quanto os próprios papéis, porque um papel bem concebido, mas distribuído através de hábitos de atribuição descuidados, continua a criar risco.
- Atribua a grupos, não a indivíduos. Sincronize a estrutura organizacional a partir do seu IdP para que a pertença a grupos, e não edições manuais de funções, controle o acesso. Quando alguém muda de equipa, movê-los entre grupos atualiza o acesso de forma instantânea e consistente.
- Utilize contas de serviço para acesso entre máquinas. As integrações, os scripts e os relatórios automatizados não devem ser executados com as credenciais de um utilizador humano. Atribua a cada integração a sua própria conta de serviço, com privilégios estritamente limitados e um tempo de vida do token reduzido, em vez de uma chave permanente que dure mais do que quem a configurou.
- Compreender construções de vinculação. O RBAC do Kubernetes oferece um modelo mental útil mesmo fora do mundo dos contentores: um
Funçãoestá limitado a um espaço de nomes, umClusterRoleaplica-se de forma mais ampla, e umRoleBindingé o que efetivamente atribui esse papel a um sujeito. A maioria das plataformas empresariais ecoa este padrão com equivalentes ao nível da organização e ao nível do projeto ou da filial. - Testar a união de funções antes do lançamento. As permissões RBAC do Kubernetes são aditivas, sem regras de negação, o que significa que o acesso final de um utilizador é sempre a soma de todas as funções que lhe estão associadas. Antes de implementar uma nova função, verifique com o que ela se combina para utilizadores que já possuem outra coisa, pois combinações inesperadas são o local onde o excesso de permissões se infiltra silenciosamente.
Acertar os padrões de atribuição desde o início evita o trabalho muito mais árduo de desenaranhar os acessos meses mais tarde, assim que dezenas de exceções individuais se tiverem acumulado sobre a conceção original da função.
Como é que se processa uma auditoria e uma revisão de permissões adequada?
A governação é o ponto onde a conceção de papéis se mantém sólida ao longo do tempo ou se degrada lentamente na mesma confusão emaranhada que estava a tentar evitar. Um ciclo de vida funcional precisa de quatro pontos de controlo:
- Integração. Atribua a função mínima viável para o cargo no primeiro dia, e não uma concessão ampla do tipo “vamos reduzi-la mais tarde”. Se alguém precisar de acesso elevado temporário para uma tarefa específica, utilize um fluxo de aprovação com limite de tempo e expiração automática, em vez de atribuir uma conta de administrador permanente.
- Desintegração. Revogue imediatamente todas as funções na partida, rode quaisquer chaves de API ou credenciais de contas de serviço a que essa pessoa tinha acesso, e desative em vez de eliminar a conta até que qualquer trilha de auditoria pendente esteja encerrada.
- Atestação periódica. Peça aos gestores que reconfirmem formalmente, com uma periodicidade definida, que cada pessoa sob a sua alçada ainda necessita dos acessos que possui atualmente. As revisões trimestrais funcionam bem para funções com altos privilégios; duas vezes por ano é normalmente suficiente para funções standard de técnico ou de visualizador.
- Registo de auditoria. Todas as alterações de funções, atribuições de permissões e tentativas de acesso devem gerar uma entrada de registo associada a uma ação específica de administração, proporcionando a pista de auditoria de que dependem tanto as revisões de conformidade como as investigações de incidentes.
Limitar quem pode criar ou fechar ordens de trabalho através da configuração de perfis tem um efeito secundário mensurável: ele reduz o esforço de formação e os erros acidentais simplesmente porque menos pessoas são expostas a ações para as quais não foram formadas. Isso constitui tanto um benefício de governação quanto de segurança.
Mais uma nota prática a incluir no seu plano de implementação: as alterações de âmbito e de filtro nem sempre se propagam instantaneamente em todas as sessões, pelo que deve integrar um breve passo de verificação em qualquer alteração de acesso crítica, em vez de assumir que fica ativa no momento em que a guarda.
Que lista de verificação de funções e permissões funciona para as equipas de CMMS e de assistência técnica?
Traduzir tudo isto para um contexto de manutenção resume-se a associar quatro funções profissionais a um papel mínimo e bem delimitado para cada uma.
- Técnico:
ordens_de_trabalho:ler,work_orders:updateapenas em trabalhos atribuídos, sem direitos de aprovação ou eliminação, sem acesso a faturação ou gestão de utilizadores. - Despachante:
ordens_de_trabalho:criar,ordens_de_trabalho:lerao longo de todo o calendário,agendamento:atualizar, mas sem permissão para aprovar orçamentos ou editar os níveis de inventário. - Supervisor: tudo o que um técnico e um expedidor possuem, mais
aprovar_ordens_de_trabalhoerelatórios:lerem toda a respetiva agência ou região. - Empregado de inventário:
inventário:ler,inventário:atualizar,aprovar inventáriopara ajustes de stock, sem visibilidade sobre as aprovações de ordens de fabrico ou o planeamento.
As restrições da aplicação móvel devem espelhar exatamente os privilégios da consola de computador, e não aproximá-los vagamente. Se um técnico não consegue aprovar uma ordem de trabalho a partir da consola do escritório, também não deve conseguir desencadear a mesma ação através de um atalho no telemóvel; é exatamente esse tipo de discrepância entre a interface e a API que cria lacunas silenciosas.
| Função | Permissões principais | Âmbito típico |
|---|---|---|
| Técnico | work_orders:read, work_orders:update | Apenas trabalhos atribuídos |
| Despachante | work_orders:create, work_orders:read, scheduling:update | Ramo ou região |
| Supervisor | work_orders:approve, reports:read | Ramo ou região |
| Empregado de inventário | inventory:read, inventory:update, inventory:approve | Armazém ou estaleiro |
Alinhar os códigos de permissão com esta precisão faz mais do que arrumar a sua consola de administração. Reduz o tempo de integração, uma vez que o acesso de um novo técnico corresponde exatamente à sua descrição de função em vez de uma aproximação aproximada, e elimina as dúvidas com que os gestores de campo se deparam quando alguém pergunta “posso realmente fazer isto?”.”
Como é que o FullyOps aplica funções e permissões na prática?
A FullyOps integra o controlo de acessos baseado em funções diretamente na sua plataforma de gestão de ordens de trabalho e de ativos, pelo que os padrões abordados acima não são teóricos para as equipas que já utilizam um CMMS. A plataforma separa o acesso por função operacional em vez de tratar todos os utilizadores com sessão iniciada de forma idêntica.
As capacidades relevantes incluem:
- Delimitação de funções associada a filiais, equipas ou grupos de ativos específicos, para que um supervisor numa instalação não veja ordens de trabalho de outra por predefinição.
- Níveis de permissão distintos para técnicos, administradores e gestores, correspondendo aos modelos de funções descritos anteriormente neste guia.
- Controlos da consola de administração para conceder, rever e revogar acessos sem necessidade de mexer em registos de utilizadores individuais, um a um.
- Suporte de integração que mantém as verificações de permissão consistentes entre os gestão de ordens de trabalho fluxo de trabalho, a vista do técnico de campo e os sistemas ligados.
Um cenário típico: uma empresa de gestão de instalações que utiliza o FullyOps em três locais atribui uma função de “Técnico” delimitada à lista de ativos de cada local, uma função de “Supervisor” com direitos de aprovação sobre as ordens de trabalho desse local, e uma função de “Administrador” detida apenas pelo gestor de operações que supervisiona todos os três. O pessoal de campo a trabalhar através de gestão de serviços no terreno as ferramentas veem apenas o que o respetivo âmbito permite, o que mantém a interface simples sem comprometer a supervisão ao nível da gestão.
Conjuntos de funções mais simples ou funções personalizadas granulares: qual é a melhor opção?
A maioria das equipas faz engenharia excessiva do seu primeiro modelo de funções. Lêem sobre funções personalizadas, entusiasmam-se com a granularidade e acabam com quinze funções para uma equipa de doze pessoas, metade das quais ninguém consegue explicar seis meses mais tarde.
Comece com as quatro personas básicas: administrador, gestor, técnico e visualizador. Só crie uma nova função personalizada quando conseguir apontar para uma situação específica e recorrente que as quatro existentes não cobrem, e não porque um caso limite teórico possa existir algum dia. A granularidade tem um custo real: cada função adicional é mais uma coisa que o gestor de um novo colaborador tem de compreender corretamente quando preenche um pedido de acesso.
A formação importa mais do que a maioria dos planos de governação admite. Um modelo de funções bem desenhado falha se a pessoa que solicita o acesso não souber qual a função a pedir, pelo que um manual de procedimentos de uma página que mapeie títulos profissionais para funções evita mais confusão do que qualquer outra camada adicional de lógica de permissões alguma vez fará.
As equipas que mantêm isto sustentável a longo prazo são aquelas que tratam a revisão de acessos como um hábito agendado e de baixo esforço em vez de uma corrida anual, automatizando os lembretes de validação para que ninguém tenha de se lembrar de os executar manualmente.
— Pedro
Experimente funções e permissões criadas para equipas de manutenção
Construir um modelo de funções de raiz dentro de uma plataforma de propósito geral significa lutar contra a ferramenta para pôr a delimitação de ramificações, as restrições ao nível do técnico e os fluxos de trabalho de aprovação a funcionar da forma que as operações de manutenção realmente precisam. O FullyOps foi construído ao contrário: as permissões de ordens de trabalho, a delimitação de técnicos e os controlos de administrador são nativos da plataforma desde o primeiro dia, pelo que está a configurar funções para a sua operação em vez de adaptar regras de acesso a um software que não foi desenhado para assistência técnica no terreno.
A FullyOps oferece os planos Basic, Professional e Advanced, cada um estruturado em redor de diferentes combinações de funcionalidades para várias funções de utilizador, para que possa adequar o seu plano às necessidades da sua equipa. Para obter detalhes sobre os preços atuais, visite a página de preços da FullyOps. Se a lista de verificação acima levantou questões sobre a forma como a sua configuração atual lida com a delimitação (scoping) ou a desativação (offboarding), a forma mais rápida de ver a diferença é experimente o FullyOps gratuitamente e configure uma função para a sua própria equipa em minutos.
Para onde ir para obter o detalhe técnico que este guia simplificou
Os conceitos de funções e permissões aqui abordados baseiam-se em documentação de controlo de acessos estabelecida, sendo recomendável consultar diretamente as fontes primárias sempre que precisar de códigos de permissão exatos ou de sintaxe de API para a sua própria stack.
- Documentação de RBAC do Logto para definições fundamentais de funções e permissões.
- Guia de programador de RBAC da OpenAI para sincronização de grupos e práticas de verificação de não proprietários.
- Documentação de autorização RBAC do Kubernetes para vinculações de funções (role bindings) e constrangimentos de âmbito (scope constructs).
- Referência de funções incorporadas do Azure para exemplos reais de agrupamentos de permissões predefinidos.
- Descrição geral das funções do Google Cloud IAM para a conceção de funções personalizadas à escala.
A documentação dos fornecedores muda mais depressa do que qualquer artigo consegue acompanhar, por isso confirme sempre os códigos de permissão exatos e o comportamento da API com base na documentação atual da sua plataforma específica antes de implementar uma alteração.
Fontes
- Utilizar o controlo de acesso baseado em funções (RBAC) | Documentação para programadores OpenAI
- Funções incorporadas do Azure | Microsoft Learn
FAQ
Qual é a diferença entre um papel e uma permissão?
Uma permissão é uma única ação autorizada, como atualizar uma ordem de trabalho ou aprovar uma compra. Um perfil é um conjunto nomeado de permissões atribuído a uma pessoa ou grupo, criado para que os administradores possam conceder acesso num só passo, em vez de listarem dezenas de permissões individuais de cada vez.
O princípio do privilégio mínimo é um conceito de segurança da informação que dita que um utilizador, programa ou processo deve ter apenas os privilégios essenciais necessários para realizar a sua tarefa específica.
Significa conceder apenas as permissões de que um papel estritamente necessita para realizar a sua função, nada a mais “por precaução”. A orientação de RBAC da OpenAI recomenda começar a partir de zero permissões e adicionar apenas o que é comprovadamente necessário, verificando depois o acesso com uma conta que não seja de proprietário.
Deve atribuir permissões a utilizadores ou a grupos?
Atribua a grupos sempre que possível, sincronizando a pertença aos grupos a partir do seu fornecedor de identidade para que o acesso seja atualizado automaticamente quando alguém muda de equipa. Atribuir permissões a utilizadores individuais, um a um, é o padrão com maior probabilidade de criar exceções não rastreadas ao longo do tempo.
Com que frequência devem as permissões de acesso ser revistas?
As revisões trimestrais funcionam bem para funções com privilégios elevados, como administrador ou gestor, enquanto as funções padrão de técnico ou visualizador podem habitualmente ser revistas duas vezes por ano. A cadência certa depende do quão sensíveis são os dados ou as ações subjacentes a cada função.
O FullyOps suporta o acesso baseado em funções para equipas de manutenção?
Sim. A FullyOps oferece funções delimitadas por delegação e níveis de permissão distintos para técnicos, gestores e administradores, permitindo que as equipas de operações façam corresponder o acesso à função laboral em todo o fluxo de trabalho de gestão de ordens de trabalho e ferramentas de campo conectadas.
Recomendado
- Guia de fluxo de trabalho de manutenção de activos para uma eficiência óptima
- Planeamento da manutenção passo a passo: Reduzir o tempo de inatividade em 30%
- Aumente a eficiência com auditorias de manutenção: um guia completo
- Dominar a criação de calendários de manutenção para activos fiáveis