Un rol es una colección de permisos con nombre; un permiso es una única acción permitida, como leer una orden de trabajo o aprobar una compra. Haz una cosa bien antes que cualquier otra: diseña los roles en torno al principio de menor privilegio, otorgando únicamente lo que una función laboral necesita genuinamente y automatizando la asignación a través de grupos en lugar de ediciones manuales puntuales. Todo lo demás en la gobernanza de accesos se basa en esa fundación.
En resumen:
- El diseño de roles debe comenzar con plantillas básicas como administrador, gerente, técnico y visor, y solo crear roles personalizados para necesidades recurrentes y específicas.
- Asigne roles a través de la membresía de grupos sincronizada desde su proveedor de identidad para garantizar actualizaciones automáticas y reducir los errores de gestión manual.
- Los permisos deben aplicarse de manera consistente en la interfaz de usuario, la API y la capa de datos para evitar puertas traseras ocultas o violaciones de ámbito.
- Las revisiones periódicas de acceso, que incluyen las altas, las bajas y las certificaciones trimestrales, son fundamentales para mantener el principio de privilegio mínimo y el cumplimiento de auditorías.
- FullyOps integra el control de acceso basado en roles en su plataforma, simplificando la gestión de ámbitos y reduciendo el riesgo de un exceso de permisos en los flujos de trabajo de mantenimiento.
Índice
- ¿Qué son los roles y permisos en el control de acceso?
- ¿Dónde se aplican realmente los controles de acceso?
- ¿Qué tipos de roles deberías usar realmente?
- ¿Cómo se diseñan roles que sigan siendo manejables?
- ¿Cómo se deben asignar roles a usuarios, grupos y máquinas?
- ¿Cómo es un proceso adecuado de revisión y auditoría de permisos?
- ¿Qué lista de verificación de roles y permisos funciona para los equipos de CMMS y servicio de campo?
- ¿Cómo implementa FullyOps los roles y los permisos en la práctica?
- ¿Conjuntos de roles más simples o roles personalizados detallados?: ¿cuál es la mejor opción?
- Prueba roles y permisos diseñados para equipos de mantenimiento
- Dónde acudir para obtener los detalles técnicos que esta guía simplificó
- Fuentes
- PREGUNTAS FRECUENTES
¿Qué son los roles y permisos en el control de acceso?
Los roles y los permisos constituyen la columna vertebral de cualquier modelo de control de acceso, y la distinción entre ambos confunde a más administradores de los que debería. Un permiso es una acción atómica: leer, crear, actualizar, eliminar o aprobar un recurso específico. papel es simplemente un conjunto nombrado de esos permisos, diseñado para que pueda asignar una sola etiqueta en lugar de docenas de concesiones individuales cada vez que alguien se une al equipo.
El control de acceso basado en roles (RBAC) funciona mapeando acciones empresariales reales en permisos, y luego agrupando esos permisos en roles que reflejan cómo trabaja realmente la gente. Según la documentación de RBAC de Logto, el conjunto de acciones estándar abarca leer, crear, actualizar, eliminar y aprobar, aunque las plataformas a veces añaden variantes como exportar o reasignar para flujos de trabajo especializados.
Cuando una persona desempeña más de un rol, la mayoría de los sistemas calculan su acceso efectivo como la unión de todos los permisos de esos roles. Si se posee el rol de “Técnico” y el rol de “Encargado de inventario”, se obtiene todo lo que ambos conceden, combinado.
Algunos conceptos que necesitas en tu vocabulario activo:
- Código de permiso: una cadena legible por máquina como
órdenes_de_trabajo:aprobar, que asocia un recurso con una acción. - Alcanceel ámbito en el que se aplica un permiso, como una rama, un proyecto o un espacio de nombres.
- Recursoel objeto sobre el que se actúa, ya sea un punto final de una API, un panel de interfaz de usuario o una partición de datos.
- Encuadernaciónel vínculo que asigna un rol a un sujeto, ya sea un usuario, un grupo o una cuenta de servicio.
- Permisos efectivosel conjunto final que un sujeto ostenta realmente, tras combinar cada función y alcance.
Aclara este vocabulario desde el principio, porque cada decisión de gobernanza posterior depende de ser preciso sobre si estás cambiando un rol, un permiso o un ámbito.
¿Dónde se aplican realmente los controles de acceso?
Los permisos rara vez residen en un solo lugar. Una sola regla como “puede aprobar solicitudes de inventario” podría necesitar aplicarse en la aplicación móvil, la consola de administración, la API REST y la base de datos subyacente, todo al mismo tiempo, y cada capa se comporta de manera diferente.
Bloqueo de interfaz de usuario oculta o deshabilita botones y menús según el rol del usuario. Es la capa que la gente nota primero, por sí sola es también la más débil, ya que un usuario que puede inspeccionar las solicitudes de red o llamar a la API directamente a veces puede sortear un control que solo existe en la interfaz.
Paridad de permisos de API significa que cada acción disponible en la interfaz de usuario está regida por la misma comprobación de permisos cuando se llama directamente a través de la API. Esto importa enormemente para la automatización: si la aplicación móvil de un técnico respeta órdenes_de_trabajo:actualizar pero la capa de integración no verifica el mismo código, has creado una puerta trasera silenciosa para scripts, webhooks o herramientas de terceros.
Aplicación en el plano de datos se encuentra debajo de ambas. Las políticas de seguridad a nivel de fila y las comprobaciones del lado del servidor confirman que ni siquiera una sesión comprometida o una clave de API mal configurada pueden alcanzar registros fuera de su alcance. Las buenas implementaciones sincronizan un registro de permisos hasta la capa de base de datos en lugar de confiar únicamente en la lógica del frontend.
Recurso práctico: los mapeos de acciones se ven así en un contexto de mantenimiento:
ordenes_de_trabajo:leer— ver las órdenes de trabajo existentes sin editarlas.órdenes_de_trabajo:aprobar— autoriza un trabajo completado antes de que se cierre.inventario:actualizar— ajustar el recuento de existencias después de una retirada de piezas.informes:exportar— extraer datos operativos de la plataforma.
La razón por la cual la paridad de la API importa tanto es que, una vez que se conecta un CMMS a un ERP, a una herramienta de programación o a una aplicación móvil, cada punto de integración se convierte en una nueva superficie de ataque si los permisos no se aplican de manera coherente en la interfaz de usuario, la API y el plano de datos.
¿Qué tipos de roles deberías usar realmente?
No todas las funciones laborales necesitan un puesto a medida, y crear cincuenta puestos personalizados para un equipo de quince personas genera su propio tipo de caos. Tres tipos de puestos cubren casi cualquier escenario real:
- Roles básicos o globales. Se trata de concesiones amplias y de estilo tradicional, a menudo como “Administrador” o “Todos”, que aplican el mismo conjunto amplio de permisos a toda una organización. Son rápidas de configurar y difíciles de eliminar más tarde, ya que tienden a acumular accesos que nadie recuerda haber concedido. Úsalas con moderación y solo en los equipos más pequeños donde el riesgo operacional de un exceso de permisos sea genuinamente bajo.
- Roles predefinidos o de proveedor. La mayoría de las plataformas incluyen roles integrados diseñados para cubrir perfiles comunes desde el principio. Los proveedores de la nube ilustran esto muy bien: el de Azure roles integrados incluye Lector, Colaborador y Propietario, cada uno con un conjunto de acciones claramente definido que actúa como una plantilla útil incluso fuera del mundo de la nube. La conveniencia es real, al igual que el riesgo de compartir en exceso cuando un rol predefinido otorga un poco más de lo que un equipo específico realmente necesita.
- Roles personalizados. Creados desde cero para ajustarse a los requisitos exactos del puesto, los roles personalizados son la herramienta adecuada una vez que su organización cuenta con más de un puñado de funciones laborales distintas. Google Cloud IAM permite a las organizaciones definir muchos roles personalizados por proyecto específicamente para respaldar un diseño detallado de privilegio mínimo.
Para una operación de mantenimiento, cuatro roles personalizados suelen cubrir la mayoría de las necesidades:
- Administradorderechos de configuración completa, gestión de usuarios y acceso a la facturación, en manos de muy pocas personas.
- Gerenteautoridad de aprobación sobre órdenes de trabajo y presupuestos, visibilidad entre equipos, sin derechos de configuración del sistema.
- Técnicolectura y actualización de acceso en las órdenes de trabajo asignadas, sin derechos de aprobación o eliminación.
- Espectadoracceso de solo lectura a los paneles e informes, para las partes interesadas que necesitan visibilidad sin ninguna capacidad de edición.
Comienza a partir de una de estas cuatro plantillas y ajusta el alcance, no el conjunto de permisos en sí, cada vez que aparezca un nuevo puesto de trabajo.
¿Cómo se diseñan roles que sigan siendo manejables?
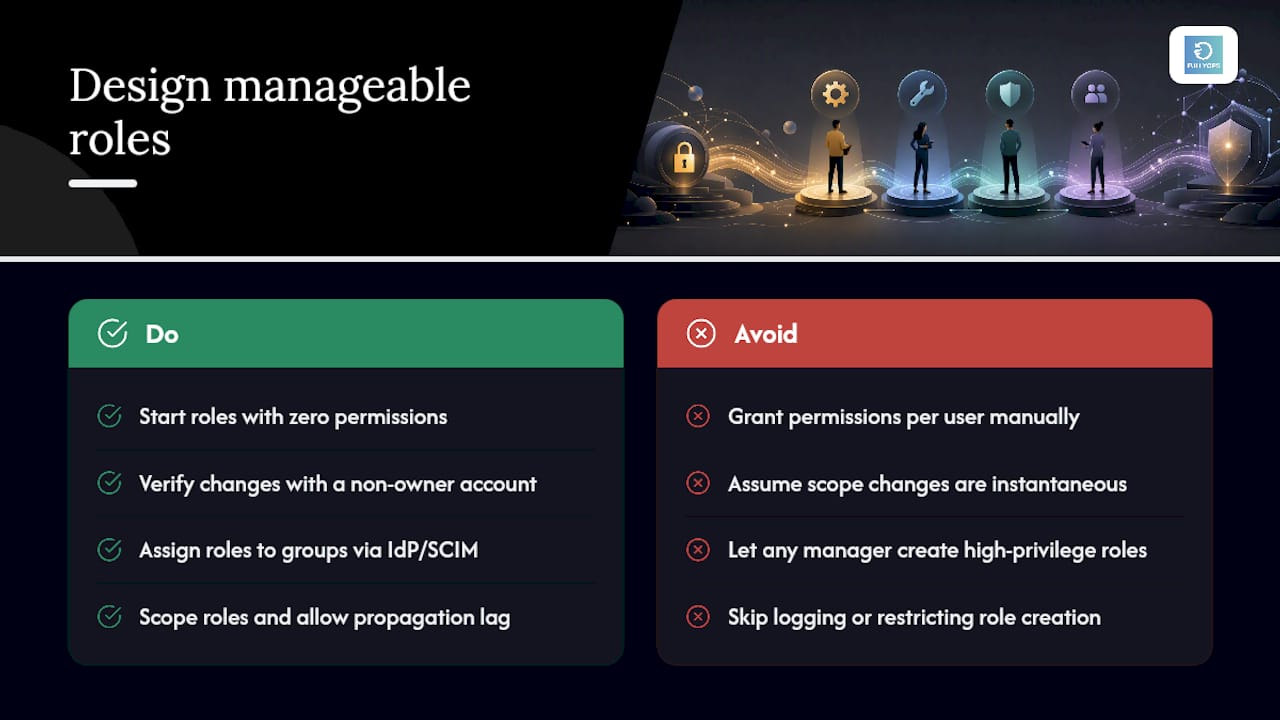
El principio de menor privilegio no es un eslogan, es un punto de partida: cada nuevo rol comienza con cero permisos, y solo se añaden los que la función requiere de manera demostrable. Probar esa suposición también importa. La guía de control de acceso basado en roles (RBAC) de OpenAI recomienda verificar el acceso utilizando una cuenta que no sea de propietario después de cualquier cambio de rol, precisamente porque es fácil asumir que un conjunto de permisos funciona cuando se está probando como administrador con plenos derechos de todas formas.
Los grupos, y no los individuos, deben ser la unidad a la que se le asignen roles. Sincronice grupos desde un proveedor de identidad (IdP) utilizando SCIM o un protocolo similar, y la asignación de roles se convierte en una cuestión de mover a alguien entre grupos en lugar de editar permisos manualmente para cada nuevo empleado. Este único hábito es probablemente la mayor palanca para reducir la carga administrativa a largo plazo, porque las concesiones manuales por usuario son exactamente donde comienza la acumulación excesiva de privilegios.
Los filtros de ámbito añaden otra dimensión. Restringir un rol por sucursal, centro de coste o espacio de nombres permite reutilizar la misma definición de rol en múltiples unidades de negocio sin duplicarla. Un rol de “Técnico” con el ámbito de “Sucursal: Oporto” y otro con el ámbito de “Sucursal: Lisboa” comparten permisos idénticos pero ven datos completamente diferentes.
Una advertencia que vale la pena incorporar en sus planes de lanzamiento: los cambios de alcance no siempre son instantáneos. Las actualizaciones de filtros específicos de la plataforma pueden tardar unos minutos en propagarse por completo a las sesiones activas, por lo que no debe asumir que un cambio ha fallado simplemente porque el panel de un usuario no se ha actualizado en cuestión de segundos. Cuando programe cualquier actividad que implique cambios de alcance críticos, prevea ese retraso en lugar de descubrirlo durante un incidente en directo.
La escalada de privilegios es el riesgo que se esconde debajo de todo esto. Si cualquier gerente puede crear nuevos roles o asignar otros de altos privilegios, efectivamente has eliminado la barrera que el principio de menor privilegio se supone que debía construir. Restringe la creación de roles y la asignación de altos privilegios a un grupo pequeño y designado de administradores, y registra cada cambio.
Consejo profesional: Antes de otorgar un rol, pregunta cuál sería el peor resultado si la cuenta de esa persona se viera comprometida mañana. Si la respuesta implica aprobación financiera, exportación de datos o configuración del sistema, ese rol pertenece a menos personas de las que actualmente lo tienen.
¿Cómo se deben asignar roles a usuarios, grupos y máquinas?
Los patrones de asignación importan tanto como los roles mismos, porque un rol bien diseñado pero entregado mediante hábitos de asignación descuidados aún crea riesgo.
- Asigne a grupos, no a individuos. Sincroniza la estructura organizativa desde tu IdP para que la pertenencia a grupos, y no las ediciones manuales de roles, controle el acceso. Cuando alguien cambia de equipo, moverlo entre grupos actualiza su acceso al instante y de forma coherente.
- Utiliza cuentas de servicio para el acceso de máquina a máquina. Las integraciones, los scripts y los informes automatizados no deben ejecutarse con las credenciales de una persona. Dele a cada integración su propia cuenta de servicio, con un alcance limitado y un tiempo de vida del token reducido, en lugar de una clave permanente que perdure más que quien la configuró.
- Comprender las construcciones de enlace. El control de acceso basado en roles (RBAC) de Kubernetes ofrece un modelo mental útil incluso fuera del mundo de los contenedores: un
Rolestá delimitado a un espacio de nombres, unClusterRolese aplica más ampliamente, y unRoleBindinges lo que realmente asigna ese rol a un sujeto. La mayoría de las plataformas empresariales repiten este patrón con equivalentes a nivel de organización y de proyecto o de sucursal. - Prueba la unión de roles antes del lanzamiento. Los permisos de RBAC de Kubernetes son aditivos, sin reglas de denegación, lo que significa que el acceso final de un usuario es siempre la suma de cada rol vinculado a él. Antes de desplegar un nuevo rol, comprueba con qué se combina para los usuarios que ya poseen otra cosa, porque las combinaciones inesperadas son el lugar por donde el exceso de permisos se cuela silenciosamente.
Acierto con los patrones de asignación desde el principio le ahorra la tarea mucho más difícil de desenredar los accesos meses después, una vez que se han acumulado docenas de excepciones individuales sobre el diseño del rol original.
¿Cómo es un proceso adecuado de revisión y auditoría de permisos?
La gobernanza es el lugar donde el diseño de roles resiste el paso del tiempo o se degrada lentamente hasta convertirse en el mismo lío enmarañado que intentabas evitar. Un ciclo de vida funcional necesita cuatro puntos de control:
- Incorporación. Concede el rol mínimo viable para el trabajo el primer día, no una concesión amplia de “lo recortaremos después”. Si alguien necesita acceso elevado temporal para una tarea específica, utiliza un flujo de trabajo de aprobación con límite de tiempo y caducidad automática en lugar de entregar una cuenta de administrador permanente.
- Desvinculación. Revoca todos los roles inmediatamente al salir, rota cualquier clave de API o credencial de cuenta de servicio a la que esa persona tuviera acceso, y desactiva en lugar de eliminar su cuenta hasta que se cierre cualquier registro de auditoría pendiente.
- Atestación periódica. Haga que los gerentes reconfirmen formalmente, con una periodicidad establecida, que cada persona bajo su cargo aún necesita el acceso que posee actualmente. Las revisiones trimestrales funcionan bien para los roles de alto privilegio; dos veces al año suele ser suficiente para los roles estándar de técnico o visor.
- Registro de auditoría. Cada cambio de rol, concesión de permisos y intento de acceso debe generar una entrada de registro vinculada a una acción administrativa específica, lo que le proporciona el rastro de evidencia del que dependen tanto las revisiones de cumplimiento como las investigaciones de incidentes.
Limitar quién puede crear o cerrar órdenes de trabajo mediante la configuración de roles tiene un efecto secundario mensurable: reduce los costes de formación y los errores accidentales simplemente porque menos personas están expuestas a acciones para las que no fueron capacitadas. Eso es tanto un beneficio de gobernanza como de seguridad.
Una nota más para los profesionales que vale la pena incorporar a su plan de despliegue: los cambios de alcance y filtros no siempre se propagan instantáneamente en todas las sesiones, así que integre un breve paso de verificación en cualquier cambio de acceso crítico en lugar de asumir que está activo en el momento en que lo guarda.
¿Qué lista de verificación de roles y permisos funciona para los equipos de CMMS y servicio de campo?
Traducir todo esto a un contexto de mantenimiento se reduce a asignar cuatro funciones laborales a un rol mínimo y bien acotado cada una.
- Técnico:
ordenes_de_trabajo:leer,órdenes_de_trabajo:actualizarsolo en trabajos asignados, sin derechos de aprobación o eliminación, sin acceso a la facturación o gestión de usuarios. - Despachador:
órdenes_de_trabajo:crear,ordenes_de_trabajo:leera lo largo de todo el horario,programación:actualizar, pero sin permiso para aprobar presupuestos o editar los niveles de inventario. - Supervisortodo lo que un técnico y un despachador poseen, más
órdenes_de_trabajo:aprobaryreports:readen toda su sucursal o región asignada. - Empleado de inventario:
inventario:leer,inventario:actualizar,inventario:aprobarpara ajustes de inventario, sin visibilidad de las aprobaciones de órdenes de trabajo o la programación.
Las restricciones de la aplicación móvil deben reflejar exactamente los privilegios de la consola de escritorio, no aproximarse vagamente a ellos. Si un técnico no puede aprobar una orden de trabajo desde la consola de la oficina, tampoco debería poder activar la misma acción a través de un acceso directo móvil; ese es exactamente el tipo de desajuste entre la interfaz de usuario y la API que crea brechas silenciosas.
| Rol | Permisos principales | Alcance típico |
|---|---|---|
| Técnico | órdenes_de_trabajo:lectura, órdenes_de_trabajo:actualización | Solo trabajos asignados |
| Despachador | work_orders:create, work_orders:read, scheduling:update | Sucursal o región |
| Supervisor | órdenes_de_trabajo:aprobar, informes:leer | Sucursal o región |
| Empleado de inventario | inventory:read, inventory:update, inventory:approve | Almacén o sitio |
Alinear los códigos de permisos con tanta precisión hace mucho más que ordenar la consola de administración. Acorta el tiempo de incorporación, ya que el acceso de un nuevo técnico coincide exactamente con su descripción de trabajo en lugar de ser una aproximación imprecisa, y elimina las conjeturas a las que los jefes de campo se enfrentan de otro modo cuando alguien pregunta “¿puedo hacer esto realmente?”.”
¿Cómo implementa FullyOps los roles y los permisos en la práctica?
FullyOps integra el control de acceso basado en roles directamente en su plataforma de gestión de órdenes de trabajo y de activos, por lo que los patrones cubiertos anteriormente no son teóricos para los equipos que ya utilizan un CMMS. La plataforma separa el acceso por función operativa en lugar de tratar a todos los usuarios conectados de manera idéntica.
Las capacidades relevantes incluyen:
- Delimitación de roles vinculada a sucursales, equipos o grupos de activos específicos, de modo que un supervisor en una instalación no vea las órdenes de trabajo de otra por defecto.
- Niveles de permisos distintos para técnicos, administradores y gestores, que coinciden con las plantillas de funciones de trabajo descritas anteriormente en esta guía.
- Controles de la consola de administración para otorgar, revisar y revocar acceso sin necesidad de tocar los registros de usuarios individuales uno por uno.
- Soporte de integración que mantiene las comprobaciones de permisos coherentes entre gestión de órdenes de trabajo el flujo de trabajo, la vista del técnico móvil y los sistemas conectados.
Un escenario típico: una empresa de gestión de instalaciones que utiliza FullyOps en tres sitios asigna un rol de “Técnico” limitado a la lista de activos de cada sitio, un rol de “Supervisor” con derechos de aprobación sobre las órdenes de trabajo de ese sitio, y un rol de “Administrador” ostentado únicamente por el gerente de operaciones que supervisa los tres. El personal de campo que trabaja a través de gestión de servicios de campo las herramientas ven solo lo que su ámbito permite, lo que mantiene la interfaz simple sin comprometer la supervisión en la capa de gestión.
¿Conjuntos de roles más simples o roles personalizados detallados?: ¿cuál es la mejor opción?
La mayoría de los equipos sobreingenierizan su primer modelo de rol. Leen sobre roles personalizados, se entusiasman con la granularidad y terminan con quince roles para un equipo de doce personas, la mitad de los cuales nadie puede explicar seis meses después.
Empieza con los cuatro perfiles básicos: administrador, gestor, técnico y visor. Crea un nuevo rol personalizado únicamente cuando puedas señalar una situación específica y recurrente que los cuatro existentes no cubran, no porque algún día pueda existir un caso límite teórico. La granularidad tiene un coste real: cada rol adicional es otra cosa que el responsable de una nueva contratación debe entender correctamente al rellenar una solicitud de acceso.
La capacitación importa más de lo que admiten la mayoría de los planes de gobernanza. Un modelo de roles bien diseñado fracasa si la persona que solicita el acceso no sabe qué rol pedir, por lo que una guía rápida de una sola página que asocie puestos de trabajo con roles ahorra más confusión de la que jamás logrará otra capa de lógica de permisos.
Los equipos que logran mantener esto a largo plazo son aquellos que tratan la revisión de accesos como un hábito programado y de bajo esfuerzo en lugar de un apuro anual, automatizando los recordatorios de atestación para que nadie tenga que recordar ejecutarlos manualmente.
— Pedro
Prueba roles y permisos diseñados para equipos de mantenimiento
Construir un modelo de rol desde cero dentro de una plataforma de propósito general significa luchar contra la herramienta para lograr que el alcance de las sucursales, las restricciones a nivel de técnico y los flujos de trabajo de aprobación funcionen de la manera en que las operaciones de mantenimiento realmente los necesitan. FullyOps está construido al revés: los permisos de órdenes de trabajo, el alcance de los técnicos y los controles de administración son nativos de la plataforma desde el primer día, por lo que configuras roles para tu operación en lugar de adaptar reglas de acceso a un software que no fue diseñado para el servicio de campo.
FullyOps ofrece planes Básico, Profesional y Avanzado, cada uno estructurado en torno a diferentes combinaciones de funciones para varios roles de usuario, para que puedas adaptar tu plan a las necesidades de tu equipo. Para conocer los detalles de precios actuales, visita la página de precios de FullyOps. Si la lista de verificación anterior generó dudas sobre cómo tu configuración actual maneja el alcance o la baja de empleados, la forma más rápida de ver la diferencia es prueba FullyOps gratis y configura un rol para tu propio equipo en minutos.
Dónde acudir para obtener los detalles técnicos que esta guía simplificó
Los conceptos de roles y permisos que se tratan aquí se basan en la documentación de control de acceso establecida, y vale la pena consultar las fuentes primarias directamente siempre que necesite códigos de permisos exactos o sintaxis de API para su propia pila.
- Documentación de RBAC de Logto para definiciones de roles y permisos fundamentales.
- Guía para desarrolladores de RBAC de OpenAI para sincronización de grupos y prácticas de verificación de no propietarios.
- Documentación de autorización RBAC de Kubernetes para los constructores de vinculación de roles y ámbito.
- Referencia de roles integrados de Azure para ejemplos prácticos de agrupaciones de permisos predefinidas.
- Descripción general de los roles de Google Cloud IAM para el diseño de roles personalizados a escala.
La documentación del proveedor cambia más rápido de lo que cualquier artículo puede seguir, por lo tanto, confirme siempre los códigos de permiso exactos y el comportamiento de la API con los documentos actuales de su plataforma específica antes de implementar un cambio.
Fuentes
- Utilice el control de acceso basado en roles (RBAC) | Documentos para desarrolladores de OpenAI
- Roles integrados de Azure | Microsoft Learn
PREGUNTAS FRECUENTES
¿Cuál es la diferencia entre un rol y un permiso?
Un permiso es una sola acción permitida, como actualizar una orden de trabajo o aprobar una compra. Un rol es un conjunto con nombre de permisos asignados a una persona o grupo, diseñado para que los administradores puedan conceder acceso en un solo paso en lugar de enumerar docenas de permisos individuales cada vez.
¿Qué es el principio de menor privilegio?
Significa otorgar únicamente los permisos que un rol necesita estrictamente para hacer su trabajo, nada adicional “por si acaso”. La guía de RBAC de OpenAI recomienda empezar desde cero permisos y añadir solo lo que sea demostrablemente necesario, para luego verificar el acceso con una cuenta que no sea de propietario.
¿Debería asignar permisos a usuarios o a grupos?
Asigna a grupos siempre que sea posible, sincronizando la pertenencia a los grupos desde tu proveedor de identidad para que los accesos se actualicen automáticamente cuando alguien cambie de equipo. Asignar permisos a usuarios individuales uno por uno es el patrón con mayor probabilidad de crear excepciones no registradas con el tiempo.
¿Con qué frecuencia se deben revisar los permisos de acceso?
Las revisiones trimestrales funcionan bien para los roles con altos privilegios, como administrador o gestor, mientras que los roles estándar de técnico o visor normalmente pueden revisarse dos veces al año. La frecuencia adecuada depende de lo sensibles que sean los datos o las acciones que respalden cada rol.
¿FullyOps es compatible con el acceso basado en roles para los equipos de mantenimiento?
Sí. FullyOps ofrece roles delimitados por sucursal y distintos niveles de permisos para técnicos, gerentes y administradores, lo que permite a los equipos de operaciones adaptar el acceso a la función laboral en todo el flujo de trabajo de gestión de órdenes de trabajo y las herramientas de servicio de campo conectadas.
Recomendado
- Guía de flujos de trabajo de mantenimiento de activos para una eficiencia óptima
- Planificación del mantenimiento paso a paso: Reduzca el tiempo de inactividad en 30%
- Optimiza la eficiencia con auditorías de mantenimiento: una guía completa
- Dominar la creación de programas de mantenimiento para activos fiables